Millones de routers pueden ser atacados a distancia por un fallo de Broadcom que afecta a operadoras españolas
por Edgar OteroUna investigación de seguridad publicada por el especialista Quentin Kaiser ha sacado a la luz una vulnerabilidad realmente grave. Afecta a la implementación propietaria del estándar 802.11 en el SDK de Broadcom. El problema, bautizado como WPSplinter, se encuentra en el analizador encargado del reensamblado de paquetes EAP dentro del protocolo WPS. Quizá lo más fuerte es que lleva presente en el código del fabricante desde al menos el año 2010.
La gravedad del fallo radica en lo fácil que es explotarlo a través de la interfaz inalámbrica. De hecho, según explica el informe, un atacante situado en el radio de alcance de la señal no necesita conocer la contraseña de la red WiFi ni completar una sincronización WPS habitual para lanzar el exploit.
Mediante el envío de tramas específicas por el aire, es posible provocar un desbordamiento de memoria que otorga ejecución remota de código con privilegios máximos y permite extraer la clave de seguridad almacenada en la memoria NVRAM del dispositivo en cuestión de segundos. Como ves, no exageramos cuando te decimos que se trata de una cuestión de extrema gravedad.
El riesgo de que alguien tome el control de tu red desde la acera de enfrente
A pesar de que Broadcom distribuyó un parche parcial en 2018 y recomendó a los fabricantes migrar hacia implementaciones abiertas como hostapd, la compañía no asignó un identificador CVE ni emitió comunicados públicos sobre el incidente. Como consecuencia directa de esa falta de aviso, decenas de marcas continuaron integrando el código vulnerable en equipos que han terminado en millones de hogares.
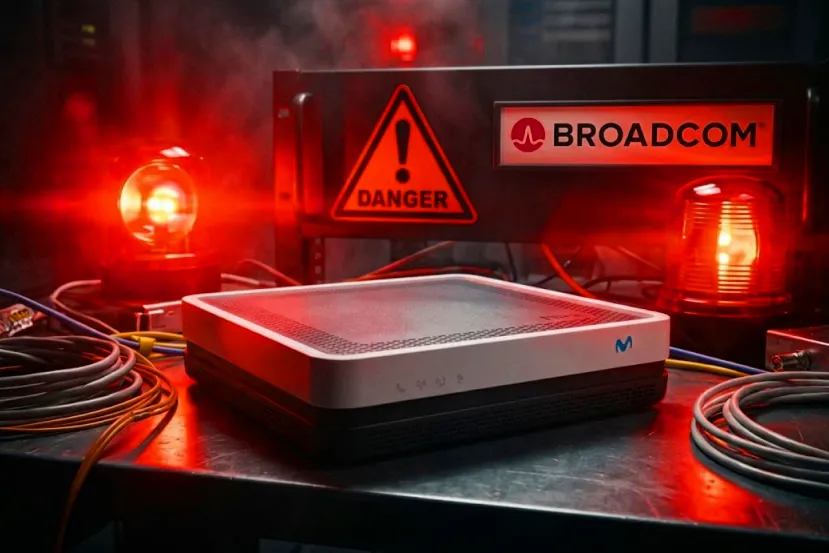
En el caso de España, afecta a dispositivos muy extendidos en las líneas contratadas por PYMES y usuarios domésticos. Entre los equipos identificados se encuentran los conocidos routers HGU de primera generación, como el Askey RTF3505VW y el MitraStar GPT-2541GNAC, distribuidos por Movistar y O2, en los cuales se ha confirmado que las revisiones más recientes de firmware continúan expuestas. Te dejamos la imagen a continuación para que puedas reconocerlo fácilmente.
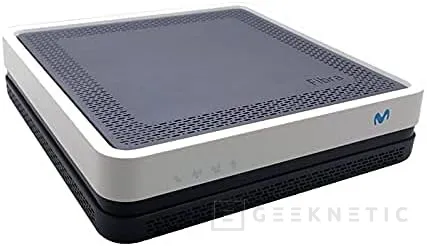
El problema también alcanza a modelos como el ZTE F680 v4 presente en clientes de MásMóvil y Jazztel, al Comtrend VG8050 o al Sagemcom Fast 5656 asociado a Orange, Jazztel y Simyo. En muchos de estos aparatos, desactivar la función WPS desde el panel de administración no elimina el vector de ataque si el proceso interno continúa ejecutándose en segundo plano.
Como apunte adicional, el medio especializado BandaAncha se ha puesto en contacto con las principales operadoras de España para consultar si disponen ya de parches correctivos para su parque de dispositivos instalados, pero por el momento no se ha recibido respuesta oficial al respecto.
Lista de marcas y modelos identificados en la investigación
A continuación se detallan los fabricantes y modelos recogidos en el informe técnico del investigador. En la tabla se han marcado en negrita los equipos cuya presencia y uso han sido documentados en proveedores de Internet dentro del territorio español. De todos modos, en el GitHub abierto para el incidente se advierte que esta lista podría estar incompleta.
Aquí están todos los modelos documentados por ahora:
| Fabricante | Modelos detectados |
|---|---|
| Askey |
|
| MitraStar |
|
| ZTE |
|
| Comtrend |
|
| Sagemcom |
|
| Cisco |
|
| TP-Link |
|
| Netgear |
|
| Huawei |
|
| Nokia |
|
| Otras marcas |
|
Fin del Artículo. ¡Cuéntanos algo en los Comentarios!