La Guardia Civil detuvo al presunto autor del ciberataque a Renfe antes de que difundiera los datos
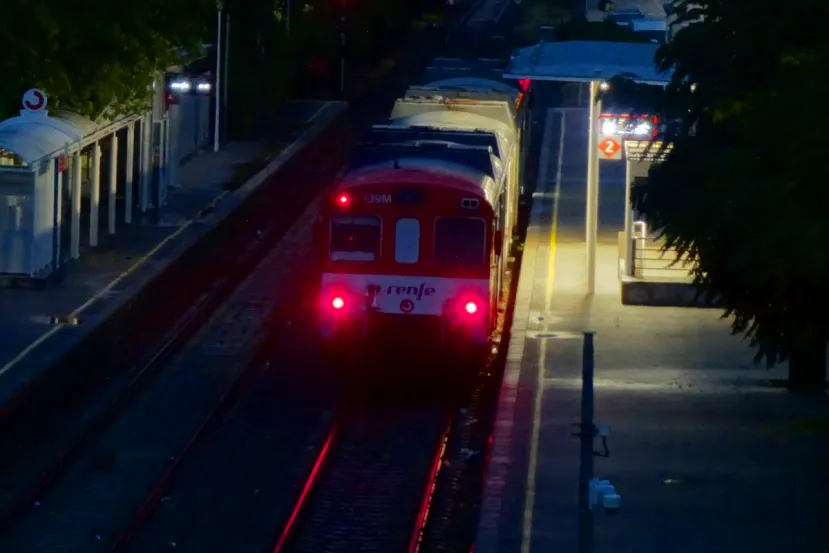
por Edgar OteroAyer mismo te hablábamos de que GAME había detectado una brecha de seguridad que había dejado datos de los usuarios expuestos. Hoy toca hablar de Renfe, aunque en este caso hay mejores noticias. La compañía ferroviaria ha empezado a escribir a los usuarios afectados por el incidente de ciberseguridad que comunicó el pasado 28 de septiembre.
El correo, enviado esta madrugada, recuerda qué ocurrió y qué datos pudieron verse comprometidos, pero también incluye una novedad. Y es que la Guardia Civil detuvo en octubre al presunto autor del ciberataque, que afectó tanto a los sistemas de Renfe como a los de ADIF.
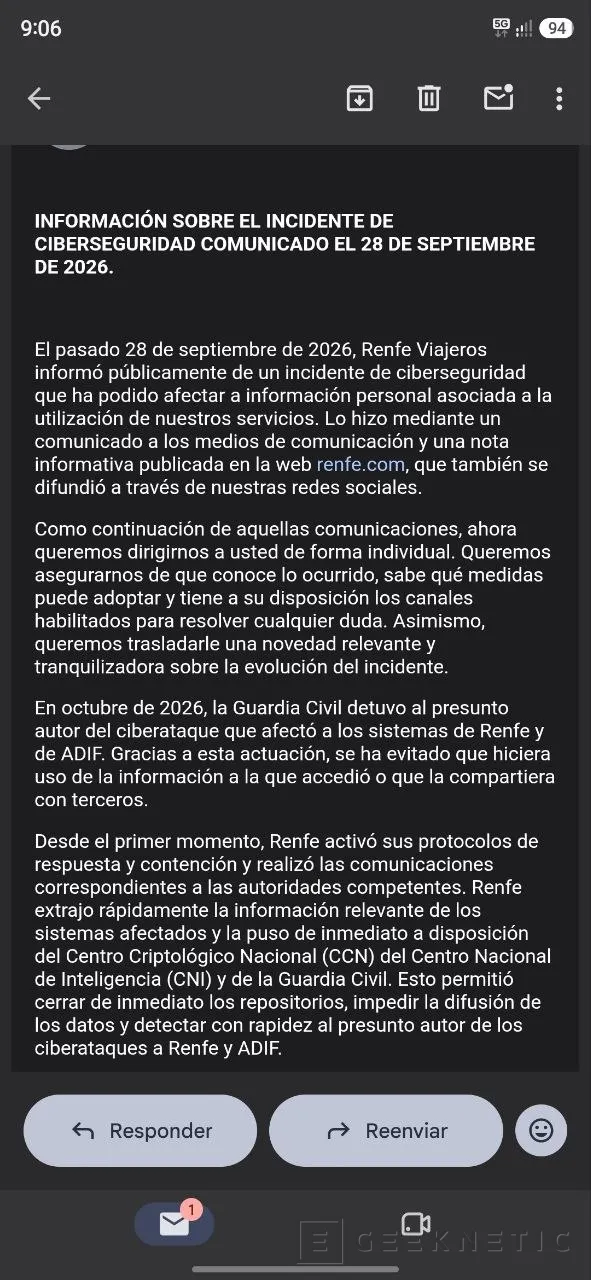
Según explica la compañía, y aquí viene la buena nueva, la detención evitó que el atacante usara la información a la que accedió o la compartiera con terceras partes. Renfe asegura que extrajo rápidamente los datos relevantes de los sistemas afectados y los puso a disposición del Centro Criptológico Nacional (CCN), que depende del CNI, y de la Guardia Civil. De este modo, se pudieron cerrar los repositorios donde estaba la información, impedir su difusión y localizar al presunto autor.
Todos los datos que se filtraron en septiembre
El acceso no autorizado se produjo el 24 de septiembre y se detectó gracias a los sistemas internos de monitorización de actividad anómala de Renfe Viajeros. ¿Cómo pasó todo? Al parecer, el atacante habría entrado en sistemas relacionados con la venta de billetes y habría sacado información de ellos. Los datos que se habrían comprometido incluyen datos identificativos y de contacto, información sobre billetes comprados y viajes realizados, números de DNI, NIE u otros documentos equivalentes y contraseñas de acceso.
Con respecto a las contraseñas, Renfe recuerda que están protegidas con "técnicas criptográficas". Lo que deducimos de esto es que no se guardan en texto plano y no se pueden leer directamente. Sin embargo, Renfe advierte de que una contraseña especialmente débil podría obtenerse por fuerza bruta, probando combinaciones hasta dar con ella, y usarse después en otros servicios donde se repita.
Aunque la compañía no tiene constancia de un uso fraudulento de los datos, tampoco descarta por completo campañas de phishing, llamadas o SMS que se hagan pasar por Renfe, o el uso de los datos de viajes para trazar patrones de desplazamiento de determinadas personas.
Teniendo esto en cuenta, Renfe recomienda cambiar cuanto antes la contraseña de la cuenta y la de cualquier otro servicio en el que se use la misma. También pide no facilitar contraseñas, códigos de verificación ni datos bancarios por correo, mensaje o llamada, y desconfiar especialmente de las comunicaciones que mencionen viajes, reservas, incidencias o supuestas compensaciones económicas. Ante cualquier duda, la recomendación es comprobar la autenticidad del mensaje a través de los canales oficiales. Como ves, si has recibido este correo, te toca estar más alerta que nunca.
Fin del Artículo. ¡Cuéntanos algo en los Comentarios!