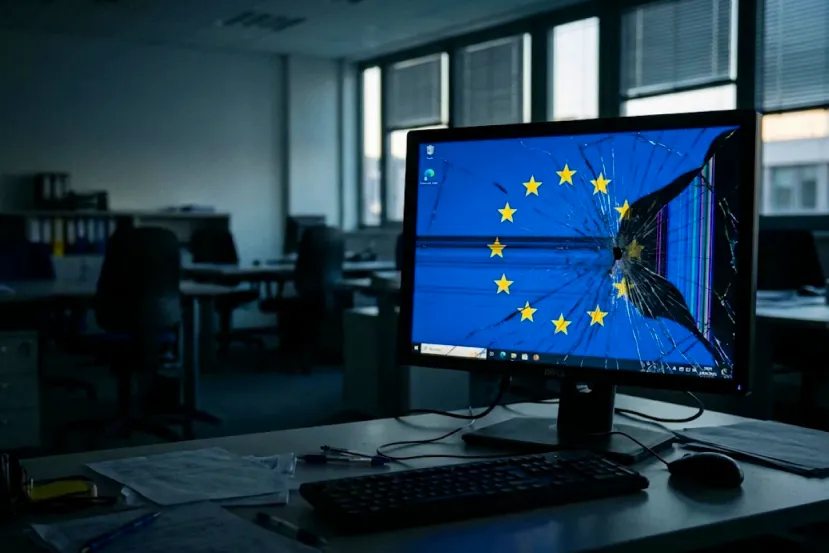
Atacan a la Comisión Europea con una IA disponible para todo el mundo y tumban sus plataformas internas
por Edgar OteroLos ataques informáticos contra grandes infraestructuras se están normalizando. En los últimos días hemos visto desde el ciberataque a Renfe hasta intrusiones en sistemas de refrigeración. De hecho, estos últimos golpearon recientemente al banco de sangre francés y a los congeladores de varios supermercados. No cabe duda de que es muy preocupante.
Ahora, el foco se desplaza directamente hacia las instituciones europeas. La Comisión Europea confirmó este jueves que sufrió una campaña de ciberataques ejecutada con inteligencia artificial. Según recoge RTVE, el portavoz Thomas Regnier admitió el incidente tras una exclusiva publicada por Politico. En concreto, los equipos técnicos detectaron la intrusión el 22 de octubre y la confirmaron cuatro días después. Además, el Ejecutivo comunitario todavía no señala a ningún responsable porque la investigación sigue abierta.
El ataque lo puso en marcha una IA de acceso público
El organismo de ciberseguridad de la Unión Europea, conocido como CERT-EU, identificó el método empleado por los atacantes. Según Politico, piratas informáticos internacionales utilizaron una herramienta llamada ARTEX. Se trata de un software de IA de acceso público diseñado para detectar vulnerabilidades en sistemas informáticos. Por su parte, Regnier confirmó el uso de una IA pública. Sin embargo, evitó detallar el alcance total de la campaña.
Como medida preventiva, la institución desconectó temporalmente varias aplicaciones internas. De este modo, la interrupción se prolongó durante más de diez días y afectó a servicios clave del personal. Entre las plataformas dañadas figuran Sysper, usada para nóminas y vacaciones, y MyPMO, dedicada al reembolso de gastos médicos.
Ambas volvieron a funcionar esta semana, aunque Sysper falló de nuevo el miércoles. Asimismo, los servicios de traducción cayeron el martes.
¿Se robó información? Depende a quién le preguntes
Respecto al posible robo de información, existen dos versiones diferentes. Por un lado, Regnier descartó pruebas de una brecha que afecte a los datos personales del personal. En cambio, un funcionario citado por Politico asegura que los investigadores aún comprueban si se comprometió información privada. Eso sí, los empleados cobraron sus salarios con normalidad. No obstante, algunos no pudieron enviar hojas de horas ni pedir permisos.
Ante la crisis, la Comisión reunió de urgencia al Consejo de Administración Corporativa y reforzó sus controles digitales. Además, la comisaria de tecnología, Henna Virkkunen, informó sobre la respuesta al Colegio de Comisarios este miércoles.
Aunque tres funcionarios criticaron la falta de avisos internos, Regnier negó cualquier ocultamiento. Así, aseguró que informaron a los servicios afectados y al supervisor europeo de datos.
Fin del Artículo. ¡Cuéntanos algo en los Comentarios!